FJcloud実践
Acronis Cyber Protect Cloudを利用した複数NIC構成サーバーの移行検証
FJcloud-Vへの移行を検討する際の選択肢の一つに、Acronis Cyber Protect Cloud(以降 Acronis)を利用する方法があります。
しかし、移行元サーバーで複数のNICを利用している場合、移行後も正常に認識されるのか、問題なく移行できるのか、不安に感じることもあるのではないでしょうか。
この記事では、移行元サーバーで複数NICを利用している構成を対象に、Acronisを利用したFJcloud-Vへの移行可否を検証した結果をご紹介します。
前提条件
本記事は、以下の前提知識がある方を想定しています。
- FJcloud-V の基本的なコントロールパネル操作およびサービス仕様
- Acronis Cyber Protect Cloud(以降 Acronis)の基本的な操作・知識
Acronis や FJcloud-V の基本仕様、ライセンスに関する注意事項については Acronis Cyber Protect Cloudを利用してFJcloud-Vにサーバーを移行する part1 を参照してください。
検証概要
本検証では、移行元サーバーをAcronisでバックアップし、FJcloud-V上に作成したサーバーへリストアすることで移行可否を確認しています。
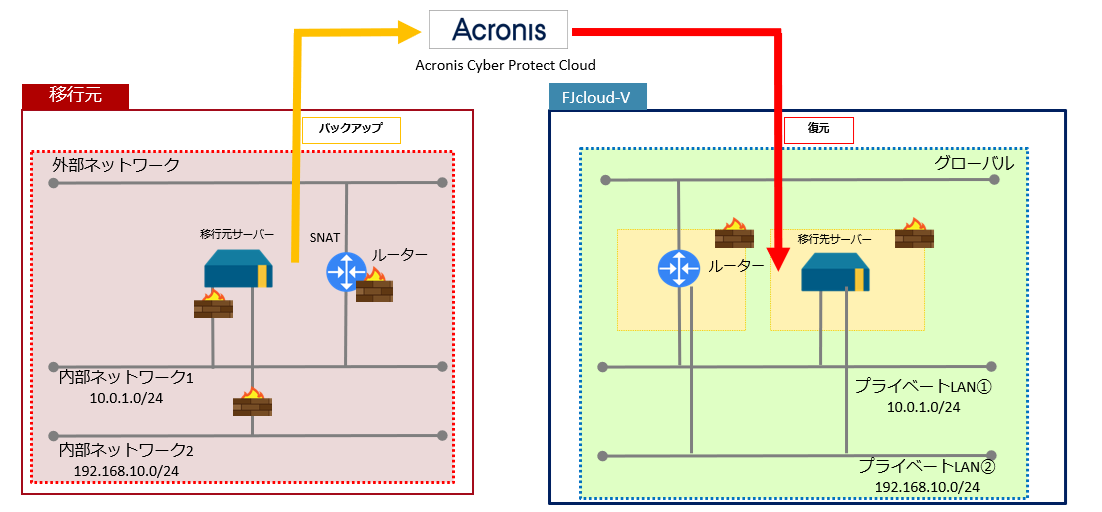
移行元サーバーをOpenStackベース基盤の環境で準備しています。
機能・サービス
検証で利用する機能・サービスを記載します。
- Acronis
FJcloud-Vで利用しているサーバーやお客様のオンプレミス環境にある物理・仮想サーバー、クライアントOSを含めたシステムやデータを、まるごとバックアップ・復元できるサービスです。
想定構成と課題
想定構成
移行元サーバーでは、異なるネットワークセグメントに接続された複数のNICを利用している構成を想定します。
- 内部ネットワーク1(10.0.1.0/24)
- 内部ネットワーク2(192.168.10.0/24)
課題点
複数NICを利用している環境では、移行後に以下の懸念があります。
- 移行元と移行先でNICの接続順序や識別情報が変化した場合でも正常に利用できるか
- ネットワーク設定が正しく引き継がれるか
- OS起動後に追加NICの設定を正しく行えるか
検証パターン
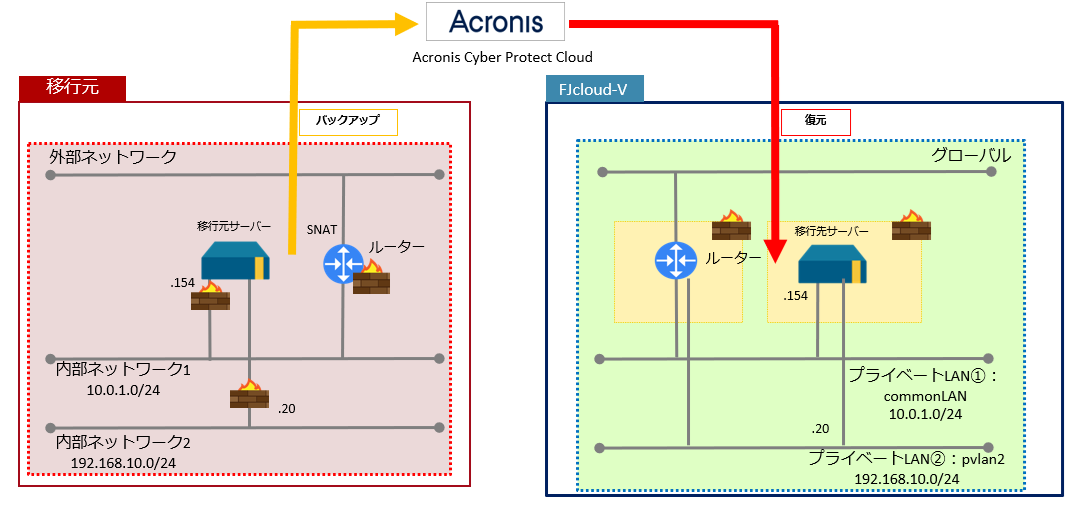
本検証では、Windows Server 2019およびRocky Linux 8.10の両OSで、同一のネットワーク構成による検証を実施しました。
| 項目 | 移行元 | 移行先 |
|---|---|---|
| NIC構成 | プライベートNIC ×2 |
プライベートNIC ×2 (サーバー作成後に追加NICを事前付与) |
| プライベートNIC① |
内部ネットワーク1(10.0.1.0/24) DHCP構成 |
プライベートLAN①:commonLAN(10.0.1.0/24) DHCP構成で起動 その後、OS上からIPアドレスを設定し、IPアドレスを固定化、移行元と同一のIPアドレスに設定 |
| プライベートNIC② |
内部ネットワーク2(192.168.10.0/24) DHCP構成 |
プライベートLAN②:pvlan2(192.168.10.0/24) DHCP構成 移行元と同一IPアドレスが払い出されるよう事前にDHCP設定を実施 |
①Windows Server 2019
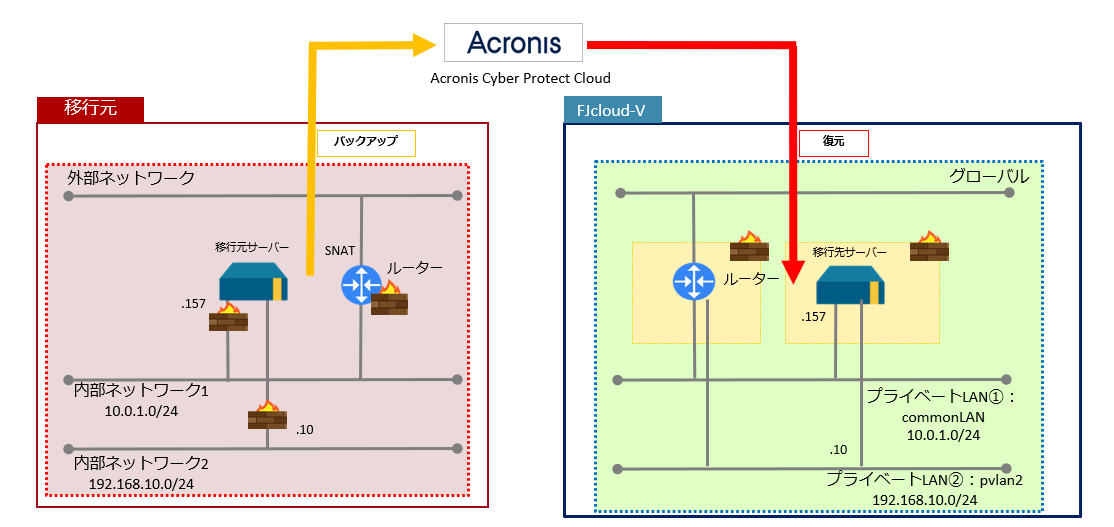
②Rocky Linux 8.10
検証結果
検証結果は以下の通りです。
| 項目 | Windows Server 2019 | Rocky Linux 8.10 |
|---|---|---|
| OS起動 | Universal Restore実施後に正常起動 | 追加作業なく正常起動 |
| 追加NIC認識 | 正常に認識 | |
| プライベートLAN①:commonLAN (10.0.1.0/24) |
移行後は移行元と異なるIPアドレスが付与された その後、OS上からIPアドレスを設定し、IPアドレスを固定化、移行元と同一のIPアドレスに設定できることを確認 |
|
| プライベートLAN②:pvlan2 (192.168.10.0/24) |
移行元と同一のIPアドレスが正常に払い出されることを確認 | |
複数NICを利用している構成であっても、移行先で事前にNICを準備しておくことで、Acronisによる移行が可能であることを確認できました。
OS別:移行時の注意点
Windows Server 2019
本検証では、最初のリストア後にOSが正常に起動しませんでした。
そのため、AcronisのUniversal Restoreを実施し、正常に起動することを確認しました。
Universal Restoreの詳細はAcronis社のマニュアルを参照してください。
Rocky Linux 8.10
本検証では、サーバーに追加NICを付与した状態でリストアを実施しました。
また、Universal Restoreのような追加作業を実施することなく起動できました。
検証手順
移行元サーバーの準備
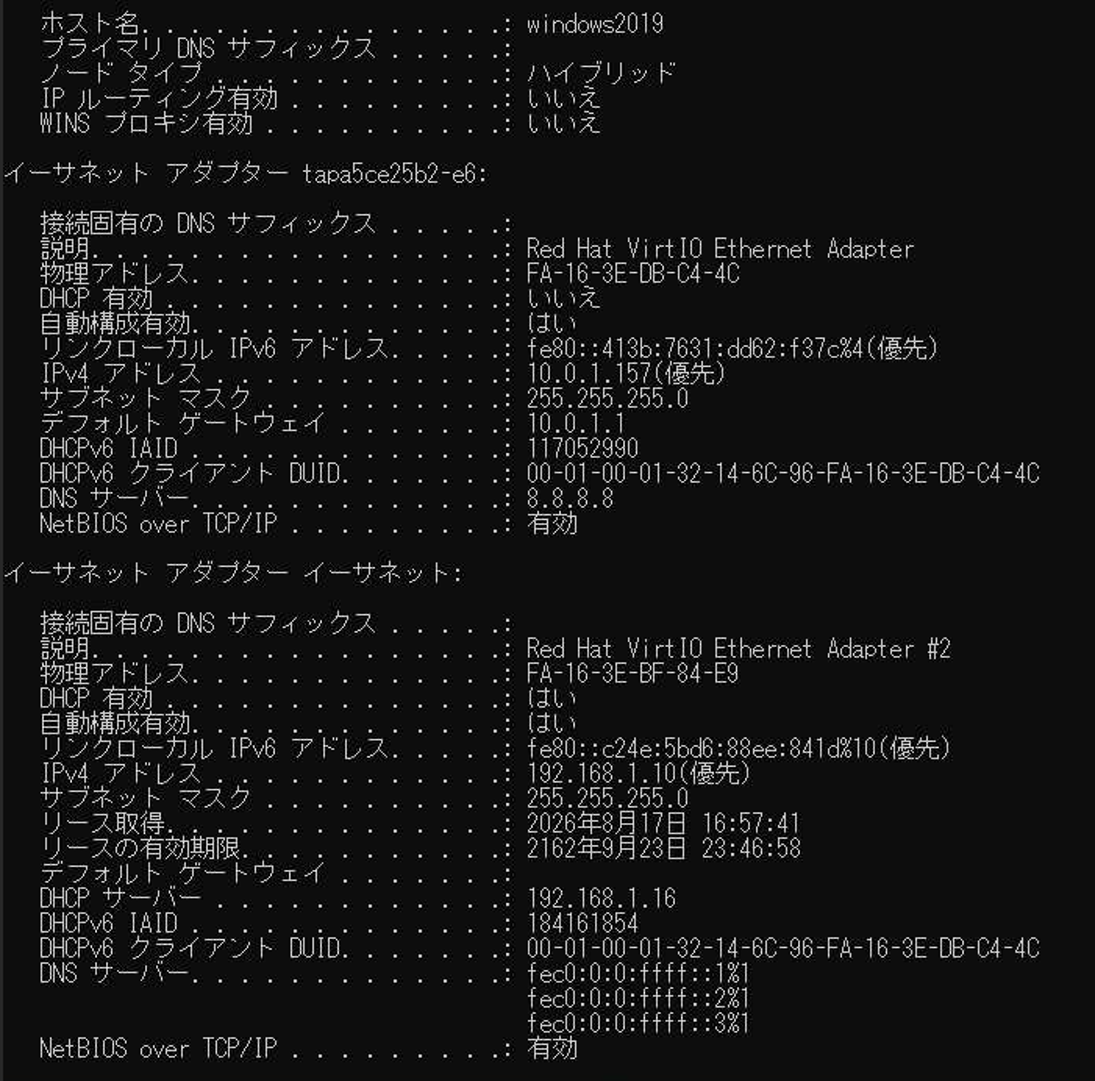
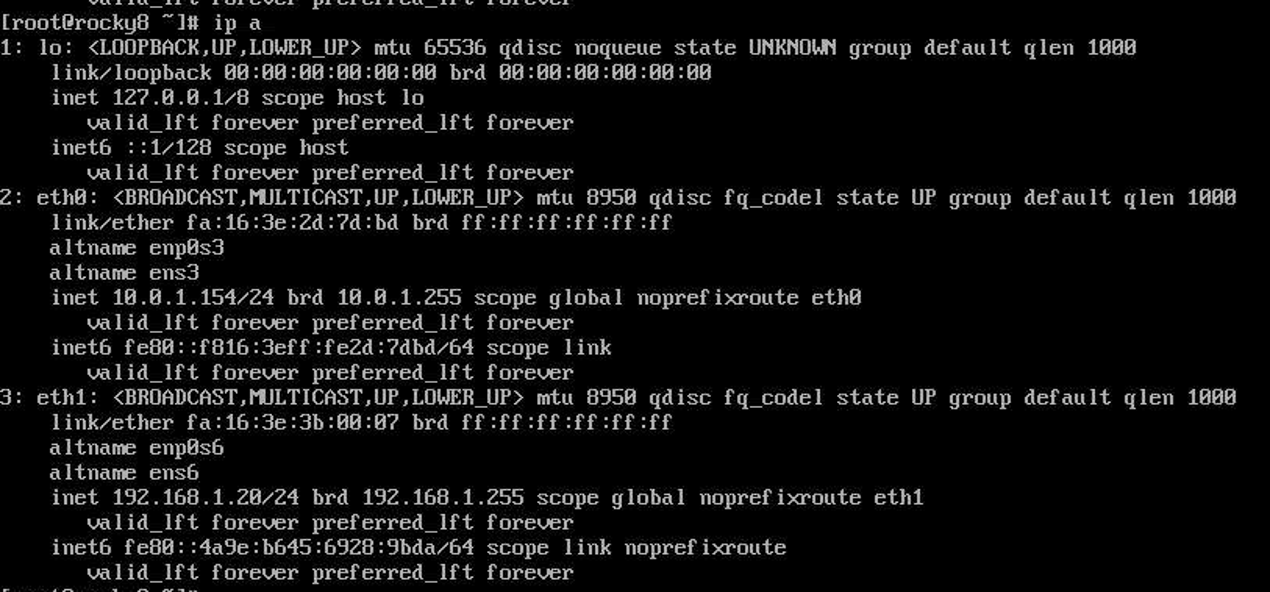
移行元サーバーでは、異なるセグメントへ接続するプライベートNICを2本利用する構成を準備します。
以下はそれぞれの移行元サーバーのネットワーク情報のキャプチャです。
Windows Server 2019
Rocky Linux 8.10
VMware tools/open-vm-tools のダウンロードとインストール
本検証では移行元サーバーをOpenStackベース基盤の環境で準備しています。
FJcloud-Vで稼働するサーバーは VMware Tools/open-vm-tools が必要なためインストールを実施します。
- Windows Server 2019の場合
- VMwareのVmware Toolsダウンロードサイト からVMware toolsをダウンロードして移行対象サーバー上に保存します。
- 本検証では検証時点の最新バージョン 12.4.5 を使用しています。
- VMware toolsはあらかじめインストールはせず、復元後にインストールします。
- VMwareのVmware Toolsダウンロードサイト からVMware toolsをダウンロードして移行対象サーバー上に保存します。
- Rocky Linux 8.10の場合
- open-vm-tools のインストール・アップグレード を参照してopen-vm-toolsをインストールします。
バックアップ取得
Acronisエージェントをインストールし、バックアップを取得します。インストール方法、バックアップ方法は以下を参照してください。
- Acronisのエージェントインストール方法:クラウドユーザーガイド(バックアップ/セキュリティサービス(Acronis Cyber Protect Cloud):スタートガイド)
- バックアップ方法:クラウドユーザーガイド(バックアップ/セキュリティサービス(Acronis Cyber Protect Cloud):バックアップ)
移行先サーバーの準備
FJcloud-V上に移行先サーバーを作成します。
この際、移行元と同様にプライベート側のNICを2つにするために、追加NICを事前に付与します。
各手順は以下を参照してください。
- サーバーの作成方法:クラウド操作方法ガイド(コンピューティング:サーバーの作成)
- 追加NICの作成方法:クラウド操作方法ガイド(コンピューティング:追加NIC:作成)
- 追加NICをサーバーに付与する方法:クラウド操作方法ガイド(コンピューティング:追加NIC:サーバーに設定・解除)
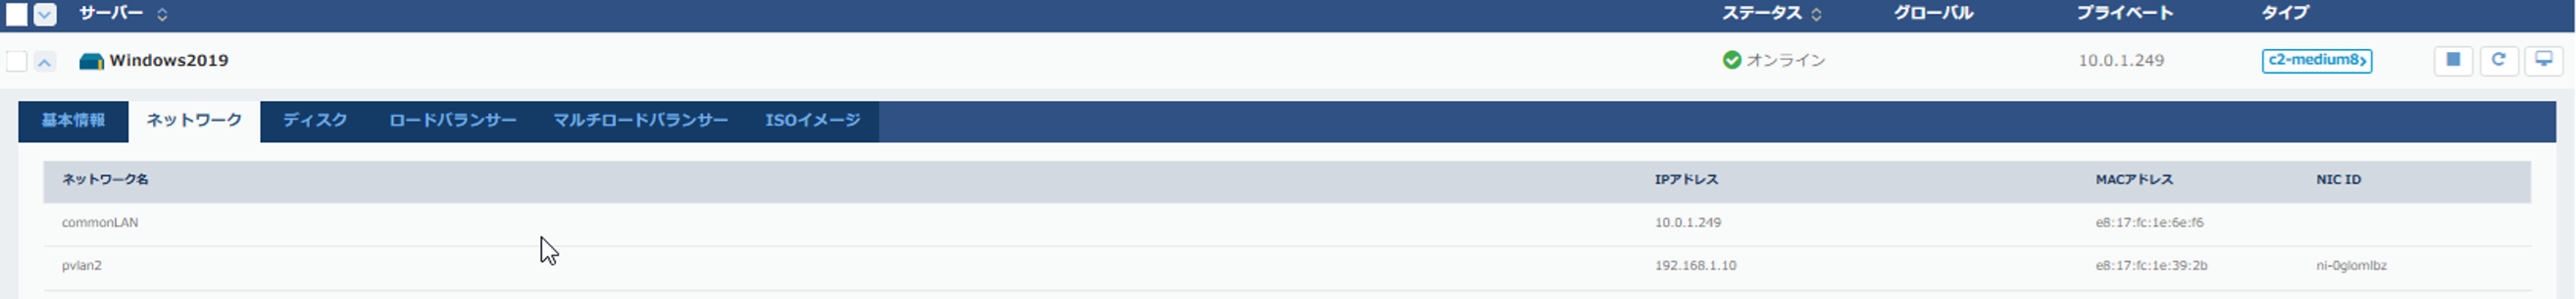
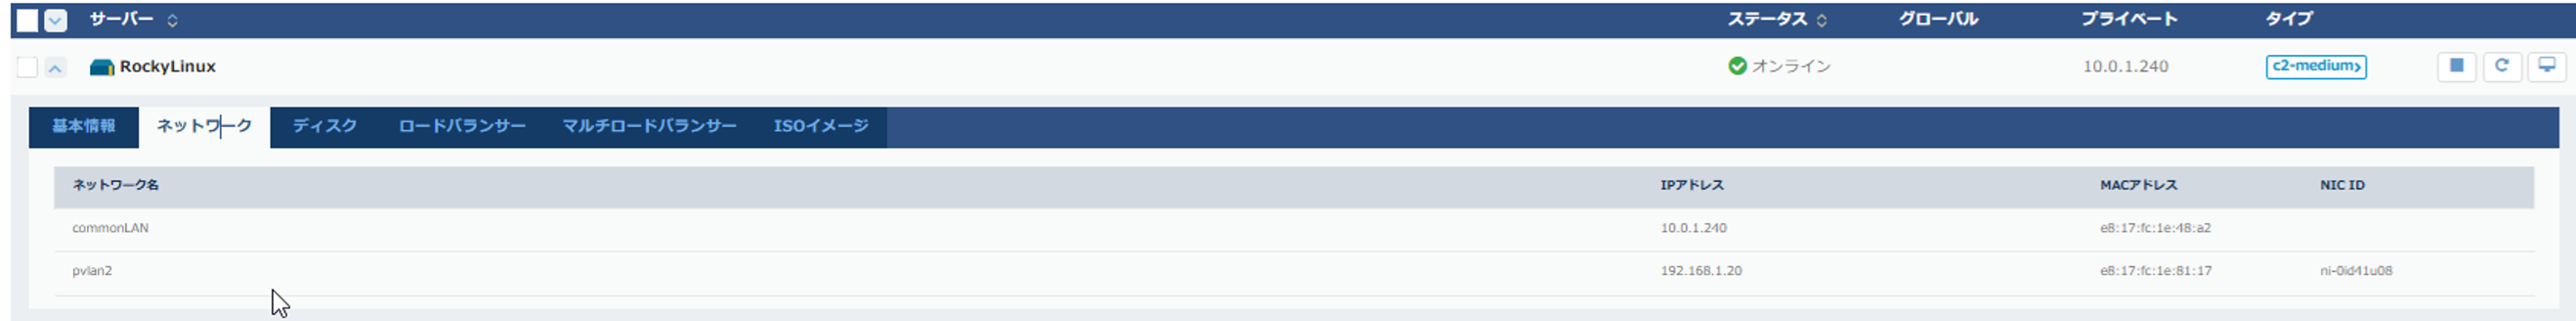
以下はそれぞれの移行先サーバーのコントロールパネルのキャプチャです。
Windows Server 2019
Rocky Linux 8.10
リストア実施
取得したバックアップからリストアを実施します。
Acronisでのリストア方法はクラウドユーザーガイド(バックアップ/セキュリティサービス(Acronis Cyber Protect Cloud):復元 ISOイメージ利用) を参照してください。
Windows Server 2019では、リストア後にOSが正常起動しなかったため、Universal Restoreを実施しました。
Rocky Linux 8.10では、そのまま正常に起動しました。
Windows Server 2019は、リストア実施後VMware Toolsのインストールを実施します。
動作確認
移行後、以下を確認します。
- 追加NICが認識されていること
- IPアドレス設定が想定通りであること
- プライベートLAN① commonLAN (10.0.1.0/24):DHCP
- リストア後、OS上からIPアドレスを設定し、IPアドレスを固定化、移行元と同一のIPアドレスに設定
- プライベートLAN② pvlan2 (192.168.10.0/24):DHCP
- リストア後、移行元と同一IPアドレスが払い出されていること
- プライベートLAN① commonLAN (10.0.1.0/24):DHCP
Windows Server 2019
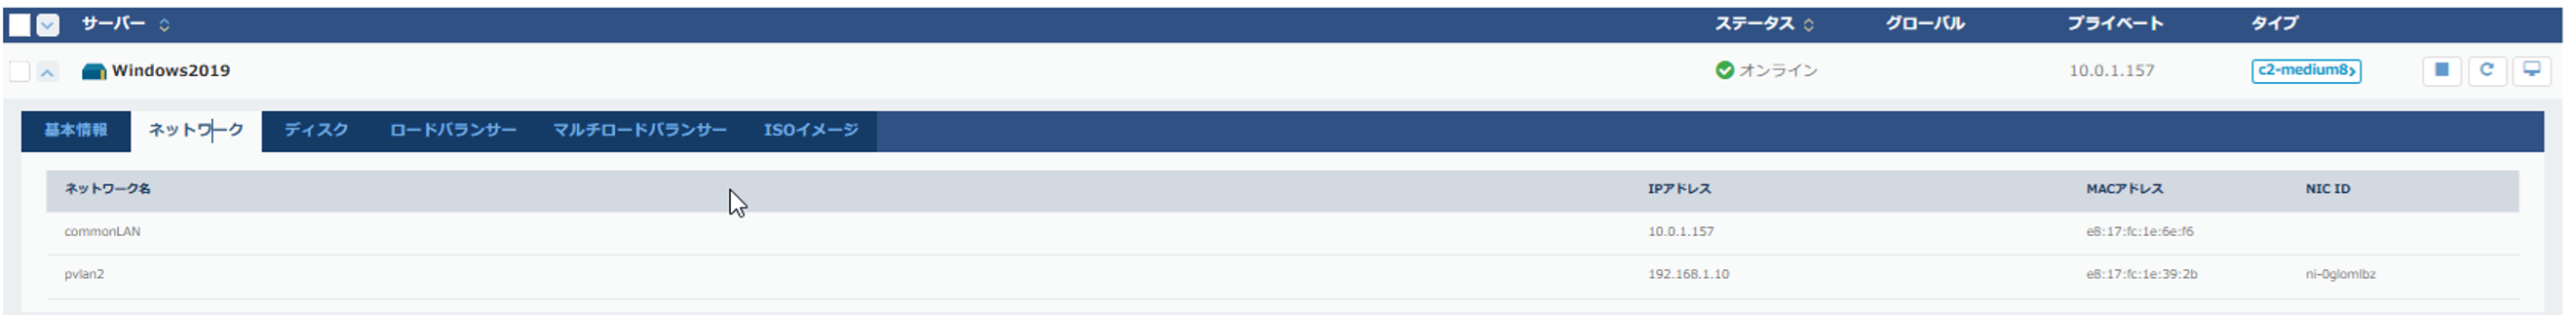
- プライベートLAN①:commonLAN (10.0.1.0/24)では移行元と異なるIPアドレスが付与されていることを確認できます。
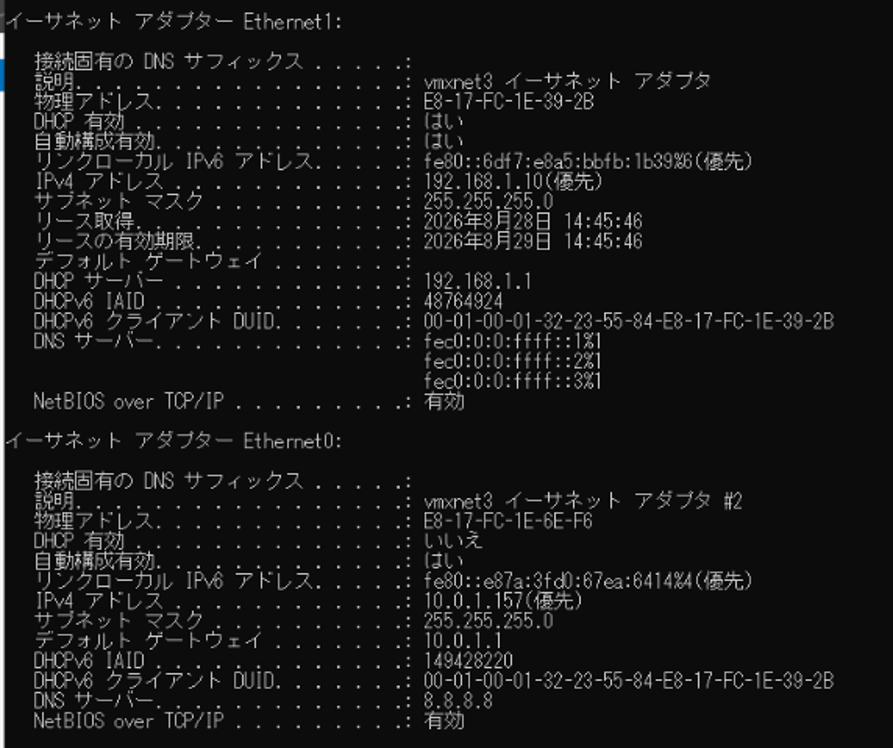
プライベートLAN②:pvlan2 (192.168.10.0/24)では移行元と同じIPアドレスが払い出されていることを確認できます。 - プライベートLAN① commonLAN (10.0.1.0/24)のNICにOS上からIPアドレスを設定し、IPアドレスを固定化、移行元と同一のIPアドレスに設定します。
- OSでもIPアドレスを確認します。
Rocky Linux 8.10
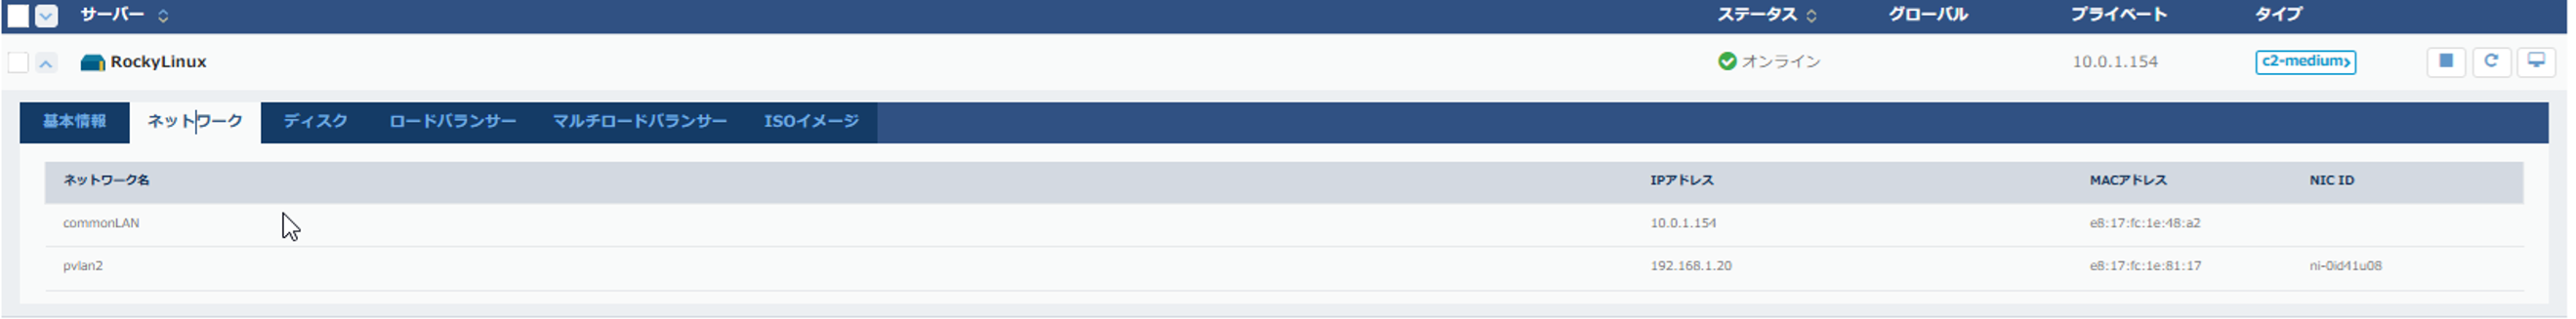
- プライベートLAN①:commonLAN (10.0.1.0/24)では移行元と異なるIPアドレスが付与されていることを確認できます。
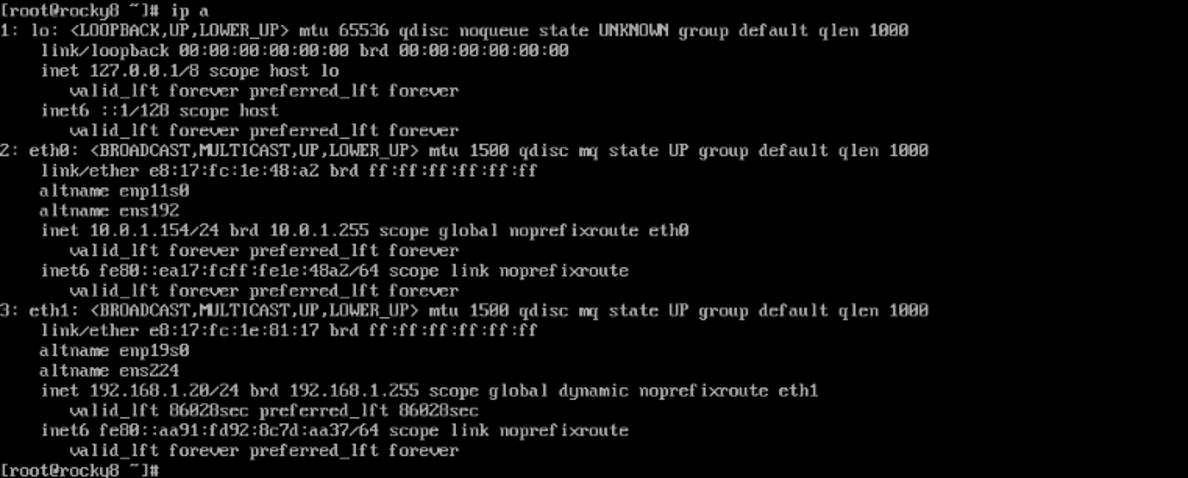
プライベートLAN②:pvlan2 (192.168.10.0/24)では移行元と同じIPアドレスが払い出されていることを確認できます。 - プライベートLAN① commonLAN (10.0.1.0/24)のNICにOS上からIPアドレスを設定し、IPアドレスを固定化、移行元と同一のIPアドレスに設定します。
- OSでもIPアドレスを確認します。
まとめ
本検証では、移行元サーバーで複数NICを利用している構成においても、移行先で事前に追加NICを付与しておくことで、Acronisを利用したFJcloud-Vへの移行が可能であることを確認しました。
また、本検証では移行後のサーバーでDHCP構成および固定IP構成の双方で確認を実施し、追加NICを正常に認識できること、および想定したIPアドレス設定を行えることを確認しました。
そのため、複数NICを利用している環境においても、移行先で事前に追加NICを準備することで、Acronisを利用したFJcloud-Vへの移行が可能であることを確認できました。
注意事項
- 本記事は、実現性の確認を目的としています。実際に利用する場合は実作業前にお客様にて検証および動作確認を実施し、問題なく移行できるか確認してください。
- 本記事の掲載時点の情報になります。最新の情報は各サービスのサービスページ、技術仕様ページを参照してください。
- 本記事に記載されている会社名、製品名等の固有名詞は各社の商号、登録商標または商標です。
- 本記事の他社サイトへのリンクにつきまして、リンク切れの際はご容赦ください。
- 本記事の他社サービス利用に関する記載については、FJcloud-Vのサポート対象外となります。ご自身の責任でご利用ください。

関連記事